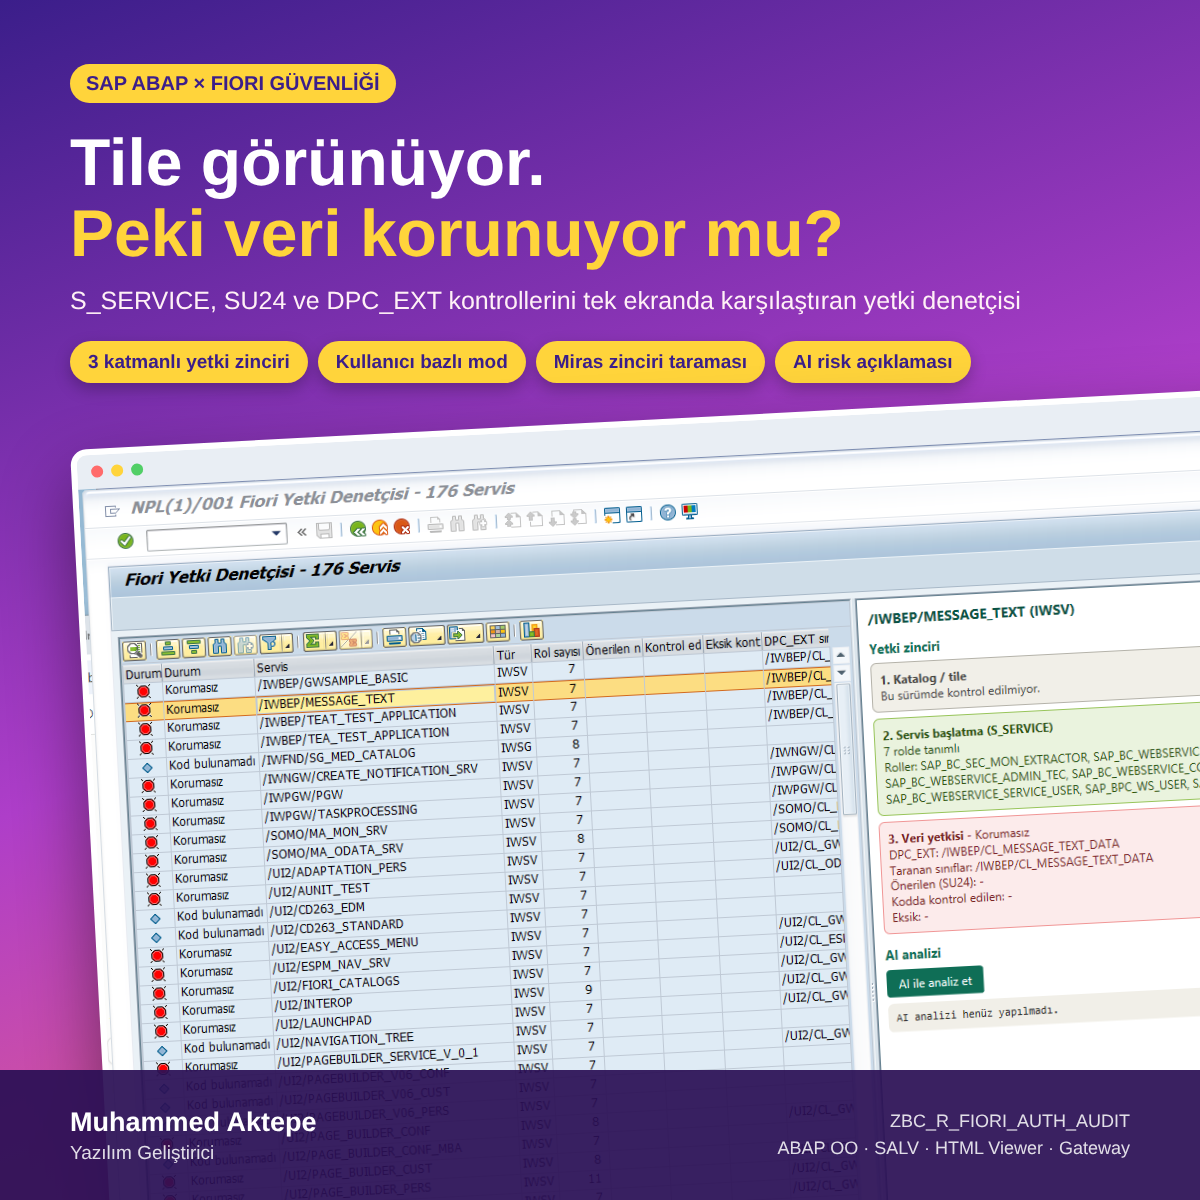
Başlangıç: görünen ile korunan aynı şey değil
Bir kullanıcıya Fiori uygulaması için yetki verdiğimizde, ona o uygulamayı açma izni vermiş oluyoruz. Uygulamanın kutucuğu (tile) ekranda görünüyor, kullanıcı tıklıyor ve uygulama açılıyor.
Ama kullanıcının o uygulamada hangi verileri göreceği ayrı bir konu. Örneğin bir kullanıcının yalnızca kendi şirketinin kayıtlarını görmesini istiyorsak, rolüne bu kısıtı yazarız. Bu kısıtın gerçekten işe yaraması için uygulamanın kodunun da "bu kullanıcı bu kaydı görebilir mi?" diye sorması gerekir. Kod bu soruyu sormuyorsa, roldeki kısıt kâğıt üzerinde kalır. Uygulamayı açabilen herkes tüm verileri görür.
Bunu fark etmek kolay değil. Rol tarafı bir ekranda, SAP'nin önerdiği kontroller başka bir ekranda, uygulamanın kodu ise bambaşka bir yerde duruyor. Üçünü yan yana koyup karşılaştıran hazır bir rapor yok. Bu programın fikri buradan çıktı.
Çözüm yaklaşımı
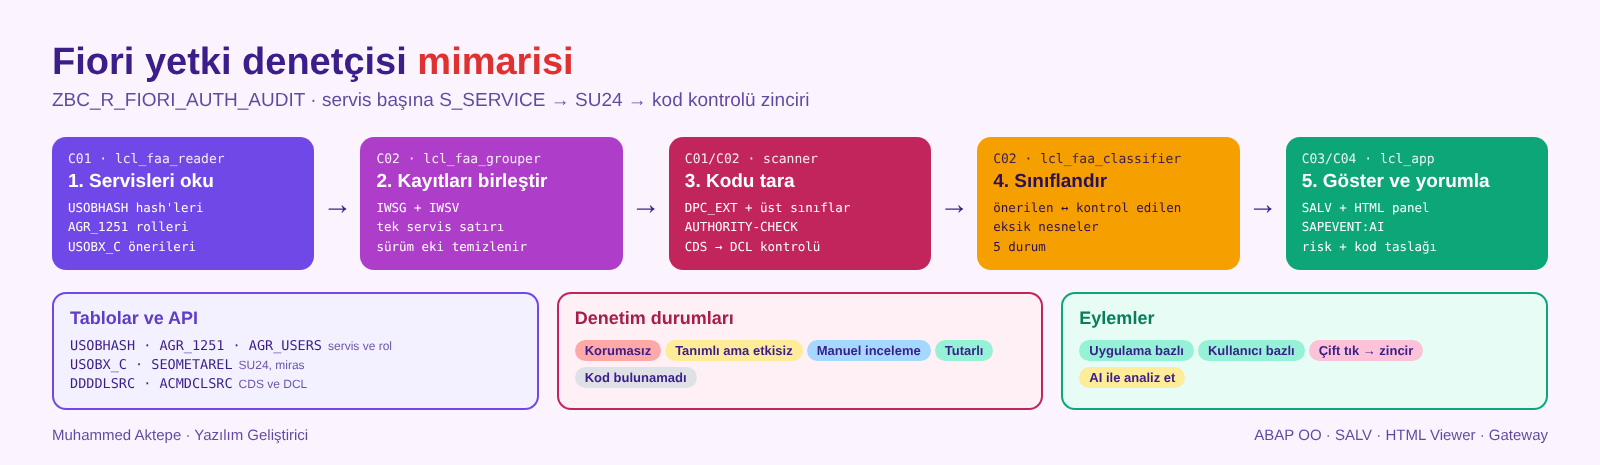
Program her Fiori servisi için üç soruyu birlikte cevaplıyor:
- Bu uygulamayı kimler açabiliyor? Uygulamayı açma iznini içeren roller listeleniyor.
- SAP bu uygulama için hangi kontrolleri öneriyor? Uygulama için önceden tanımlanmış yetki önerileri okunuyor.
- Uygulamanın kodu bu kontrolleri gerçekten yapıyor mu? Uygulamanın arkasındaki kod taranıyor ve içinde hangi yetki kontrollerinin geçtiği bulunuyor.
Programın işlevleri
Beş durumla net bir sonuç
| Durum | Anlamı |
|---|---|
| 🟢 Tutarlı | Önerilen kontrollerin hepsi kodda yapılıyor |
| 🟡 Tanımlı ama etkisiz | Bazı kontroller öneriliyor ama kodda yapılmıyor |
| 🔴 Korumasız | Kodda hiçbir yetki kontrolü bulunamadı |
| 🔵 Manuel inceleme | Kontrol var ama hangi yetkiyle yapıldığı koddan okunamıyor |
| ⚪ Kod bulunamadı | Uygulamanın arkasındaki kod sınıfı tespit edilemedi |
Seçilen uygulamanın ayrıntısı
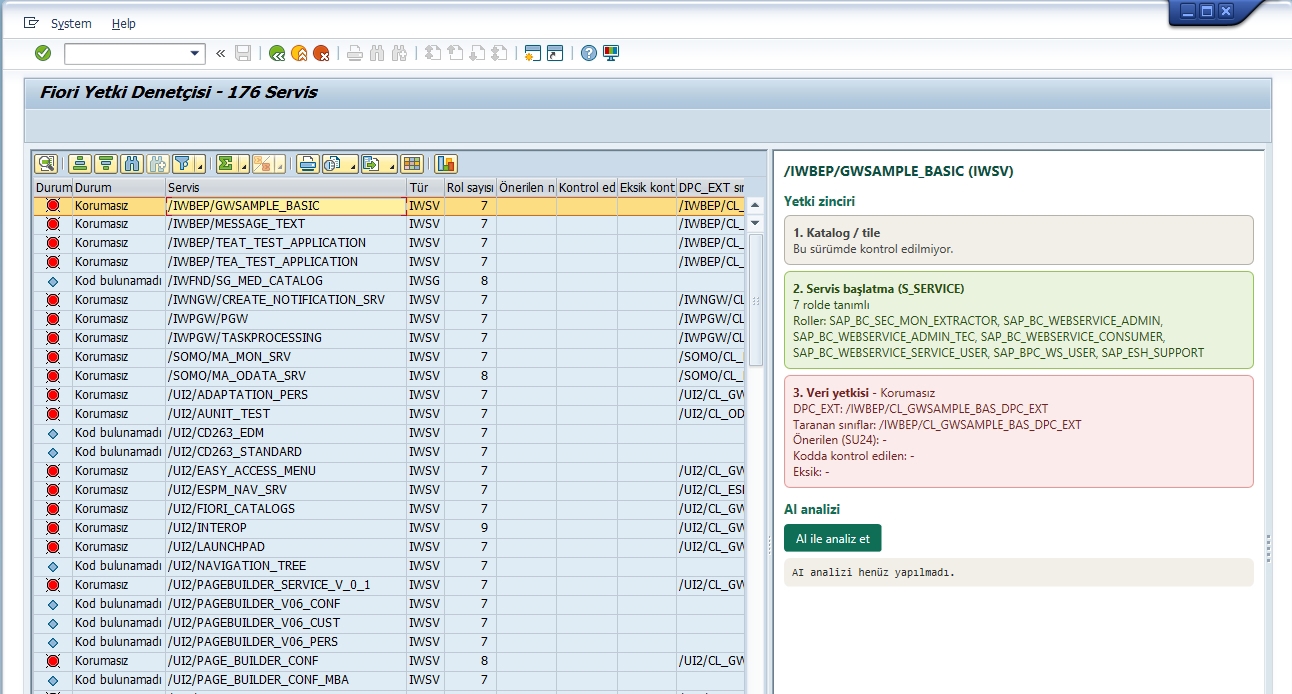
Listede bir satıra çift tıklayınca sağdaki panelde o uygulamanın "yetki zinciri" açılıyor:
- Uygulamayı açabilen roller
- SAP'nin önerdiği kontroller
- Kodda gerçekten yapılan kontroller
- Eksik kalan kontroller
- İncelenen kod sınıfları
Kullanıcıya göre bakmak
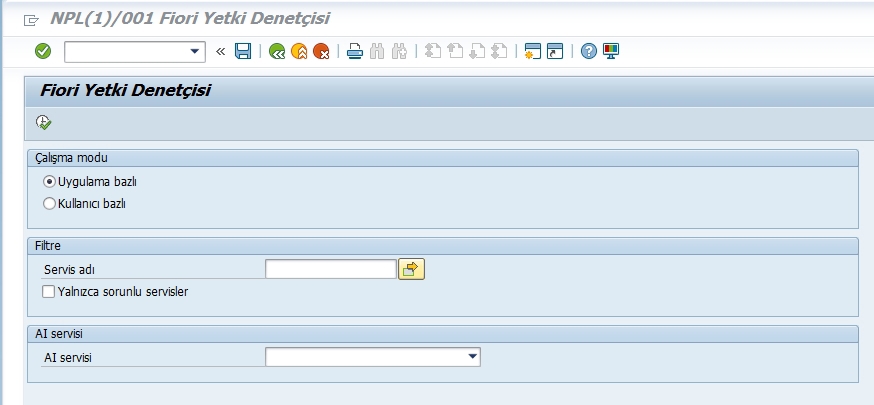
Seçim ekranında bir kullanıcı adı girildiğinde, sadece o kişinin açabildiği uygulamalar listeleniyor. Panelde, uygulamayı içeren tüm rollerin yanında, erişimi bu kullanıcıya hangi rolün verdiği de ayrıca gösteriliyor. Böylece "Bu kullanıcı bu uygulamaya neden girebiliyor?" sorusu tek ekranda cevaplanıyor.
Kontrolü başka yerde aramak
Bazen yetki kontrolü uygulamanın kendi kodunda değil, ortak kullanılan bir üst sınıfta yazılır. Program bu yüzden yalnızca uygulamanın kendi koduna değil, bağlı olduğu üst sınıflara da bakıyor. Hangi sınıfları incelediğini de panelde gösteriyor. Böylece "kontrol var ama başka yerde" durumları yanlışlıkla "korumasız" olarak işaretlenmiyor.
Yapay zekâ ile açıklama
Panelde "AI ile analiz et" düğmesine basıldığında, seçilen uygulama için:
- Riskin ne kadar ciddi olduğunu ve neye yol açabileceğini anlatan sade bir açıklama,
- Eksik kontrolü tamamlamak için bir kod taslağı
Teknik altyapı
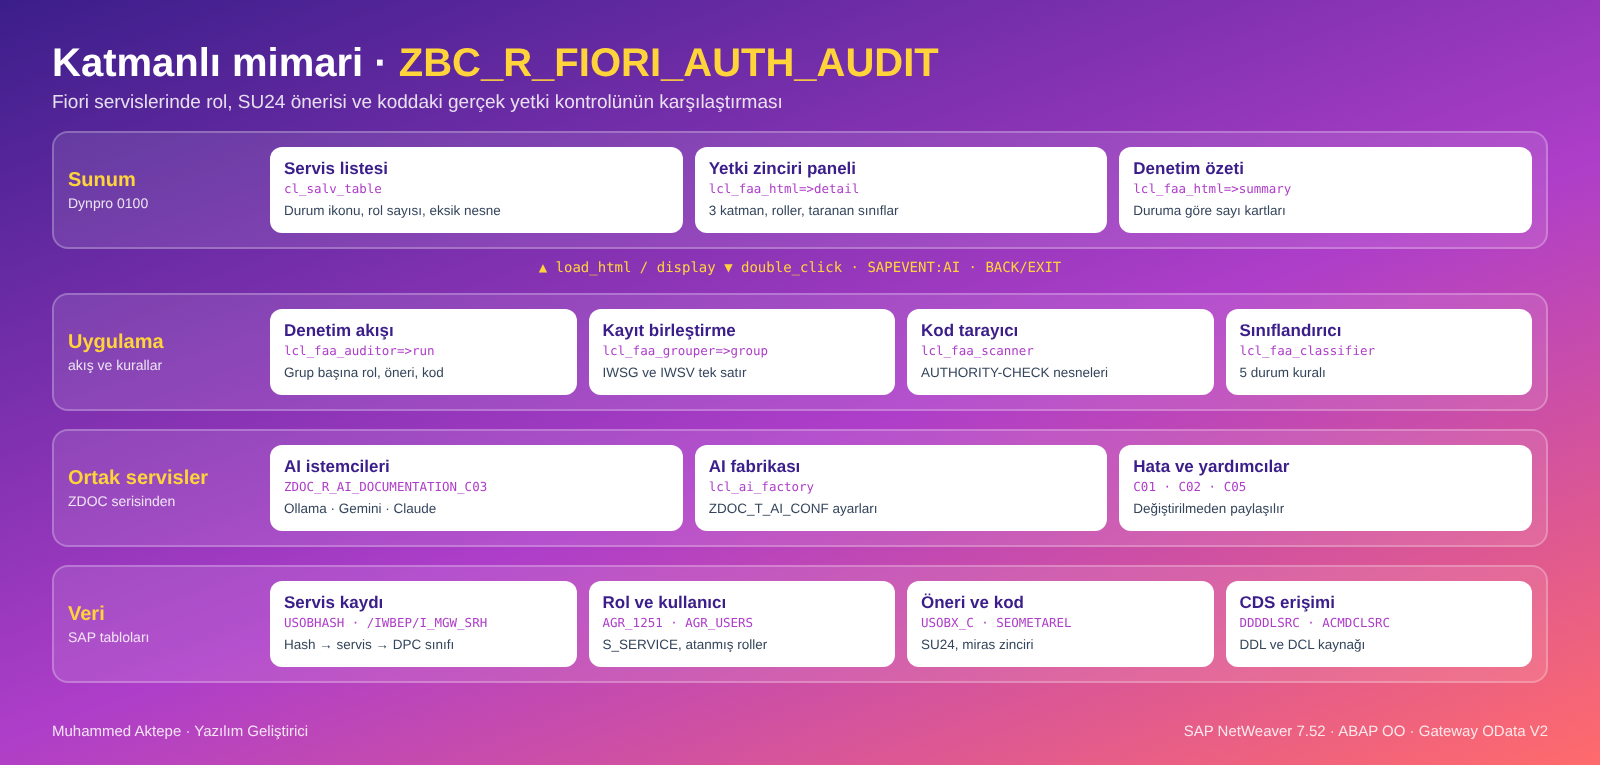 Program dört katmandan oluşuyor:
| Katman | Görevi | Parçalar |
|---|---|---|
| Sunum | Liste, ayrıntı paneli ve özet kartları | [[S1]], [[S2]], Dynpro 0100 |
| Uygulama | Okuma, birleştirme, kod tarama ve sınıflandırma | [[S3]], [[S4]], [[S5]], [[S6]] |
| Ortak servisler | Yapay zekâ bağlantısı | ZDOC serisinin AI include'ları, değiştirilmeden kullanılıyor |
| Veri | SAP'nin standart tabloları | [[S7]], [[S8]], [[S9]], [[S10]], [[S11]], [[S12]], [[S13]] |
AUTHORITY-CHECK ifadelerini arıyor. Yorum satırları atlanıyor, birden fazla satıra yayılan ifadeler de yakalanıyor:FIND ALL OCCURRENCES OF REGEX`AUTHORITY-CHECK[[:space:]]+OBJECT[[:space:]]+'([A-Z0-9_/]+)'` IN lv_all RESULTS DATA(lt_match).
Sistem sürümüne göre yapısı değişebilecek tablolar dinamik olarak okunuyor. Böylece bir alan adı farklı olsa bile program yine çalışıyor ve sorunu anlaşılır bir mesajla bildiriyor.
Karşılaştığım konular
| Konu | Ne oldu | Nasıl çözüldü |
|---|---|---|
| Her servis iki kez görünüyordu | SAP her servisi iki kayıtla tutuyor: biri dış dünyaya açılan kapı, diğeri arkadaki asıl servis. Bu yüzden her uygulama listede iki satır olarak çıkıyor, biri hep "Kod bulunamadı" görünüyordu | İki kayıt eşleştirilip tek satırda birleştirildi |
| Kontrol üst sınıftaysa görünmüyordu | Yetki kontrolü ortak bir üst sınıfa yazılmışsa program bunu bulamıyor, uygulamayı yanlışlıkla "Korumasız" gösteriyordu | Üst sınıflar da taranmaya başlandı |
| Sorguda tip uyuşmazlığı | İki tablodaki ad alanlarının uzunluğu farklı olduğu için sistem sorguyu kabul etmedi | Araya, doğru tipte bir ara tablo eklendi |
| İlk çalıştırmada program durdu | Programın kullandığı ekran sistemde henüz oluşturulmamıştı | Ekran ve araç çubuğu sisteme eklendi |
Kendi sistemimde ilk sonuçlar
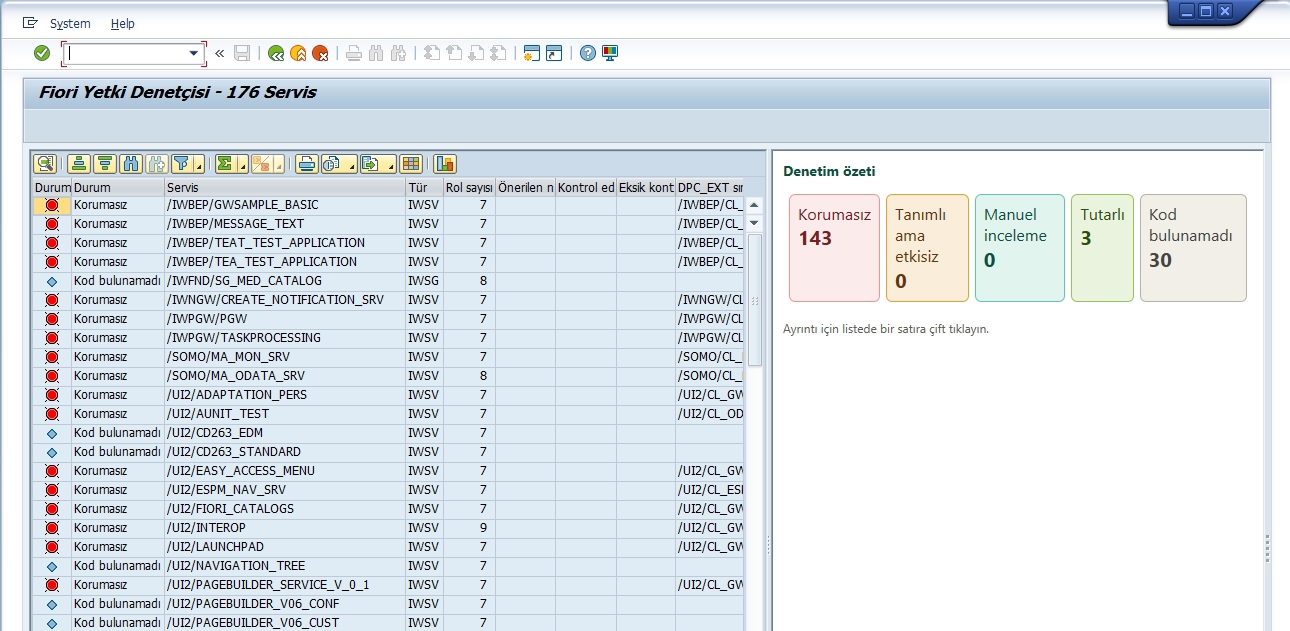
Kendi deneme sistemimde ilk çalıştırmada 176 servis listelendi:
| Durum | Sayı |
|---|---|
| Korumasız | 143 |
| Kod bulunamadı | 30 |
| Tutarlı | 3 |
| Tanımlı ama etkisiz | 0 |
| Manuel inceleme | 0 |
Programın asıl faydası, şirketlerin kendi geliştirdiği uygulamalarda ortaya çıkıyor. Bir geliştirici yeni bir Fiori uygulaması yazarken yetki kontrolünü unuttuysa, bu program bunu ilk bakışta gösteriyor.
Test
Programın karar veren kısımları için 14 otomatik test (ABAP Unit) yazıldı:
- Sınıflandırma (6 test): Her durumun doğru koşulda verildiği kontrol ediliyor.
- Kod tarama (4 test): Yetki kontrolünün doğru bulunduğu, yorum satırlarının atlandığı ve birden fazla satıra yayılan ifadelerin yakalandığı kontrol ediliyor.
- Kayıt birleştirme (4 test): Aynı servisin iki kaydının tek satırda birleştiği ve tek başına kalan kayıtların kaybolmadığı kontrol ediliyor.
Ayrıca sistemde yalnızca belirli rollere sahip bir test kullanıcısı oluşturularak kullanıcı bazlı mod denendi.
Teknik özet
| Bilgi | Değer |
|---|---|
| Program | ZBC_ |
| İşlem kodu | ZBCFIORIAUTH |
| Ekran | Dynpro 0100: sol tarafta liste, sağ tarafta HTML panel |
| Yapı | Ana program + 8 include (okuma, tarama, HTML, uygulama, ekran, test) |
| Okunan tablolar | USOBHASH, AGR_1251, AGR_USERS, USOBX_C, SEOMETAREL, SEOCLASS, DDDDLSRC, ACMDCLSRC |
| Yapay zekâ | Ollama, Gemini, Claude (ZDOC altyapısı) |
| Test | 14 ABAP Unit testi |
| Sistem | SAP NetWeaver AS ABAP 7.52, SAP ASE |
Şeffaflık notu
Bu aracın kodunu ben yazmadım; yapay zekâ asistanı yazdı. Benim payım:
- Fikir ve ihtiyacın tanımı
- Programın, ekranın, araç çubuğunun ve işlem kodunun sisteme kurulumu
- Test kullanıcısı ve rollerin hazırlanması
- Programın çalıştırılması, hataların ekran görüntüsüyle bildirilmesi ve düzeltmelerin doğrulanması